• Governance · Risk · Compliance
  • Quickscan, geen audit
  • Voor IT, privacy en FG

Werken jullie veilig met AI? Meet het.

AI wordt gebruikt, maar wie is eigenaar, welke data gaat waarheen en wat vraagt de EU AI Act? De GRC Quickscan laat zien hoe het staat met grip, risico en naleving, en welk gat eerst dicht moet.

In een notendop

Wat de scan bevat

  • 45 vragen over governance, risk en compliance
  • Ingevuld door een kleine expertkring
  • Score van 1 tot 5 per vraag, met onderbouwing
  • Elk gat gekoppeld aan wet, norm of best practice
  • Werksessie met een roadmap van zes maanden
  • Zien waar je niet aan de wet voldoet
  • Eén meting langs zes kaders tegelijk
  • Een agenda met een eigenaar per punt
SelectOceaa Ingenieurs- & adviesbureauANKHDGREYTFrieslandCampinaFlex MeesterDanoneCegosCas & Kas210BJ BowersArtraAntenna RecruitmentValk WeldingWhitevisionNaber PlasticsXeamos

45

vragen in drie categorieën

Governance, risk en compliance, elk vijf pijlers met drie vragen. Breed genoeg om niets te missen, kort genoeg om in te vullen.

6

kaders in één meting

EU AI Act, AVG, NIS2, ISO 27001, ISO 42001 en ISO 22301. Elke vraag is aan een kader gekoppeld.
3

soorten gaten

Een wettelijk gat, een gat in wat je kunt aantonen of een gat in volwassenheid. Zo zie je wat eerst moet.

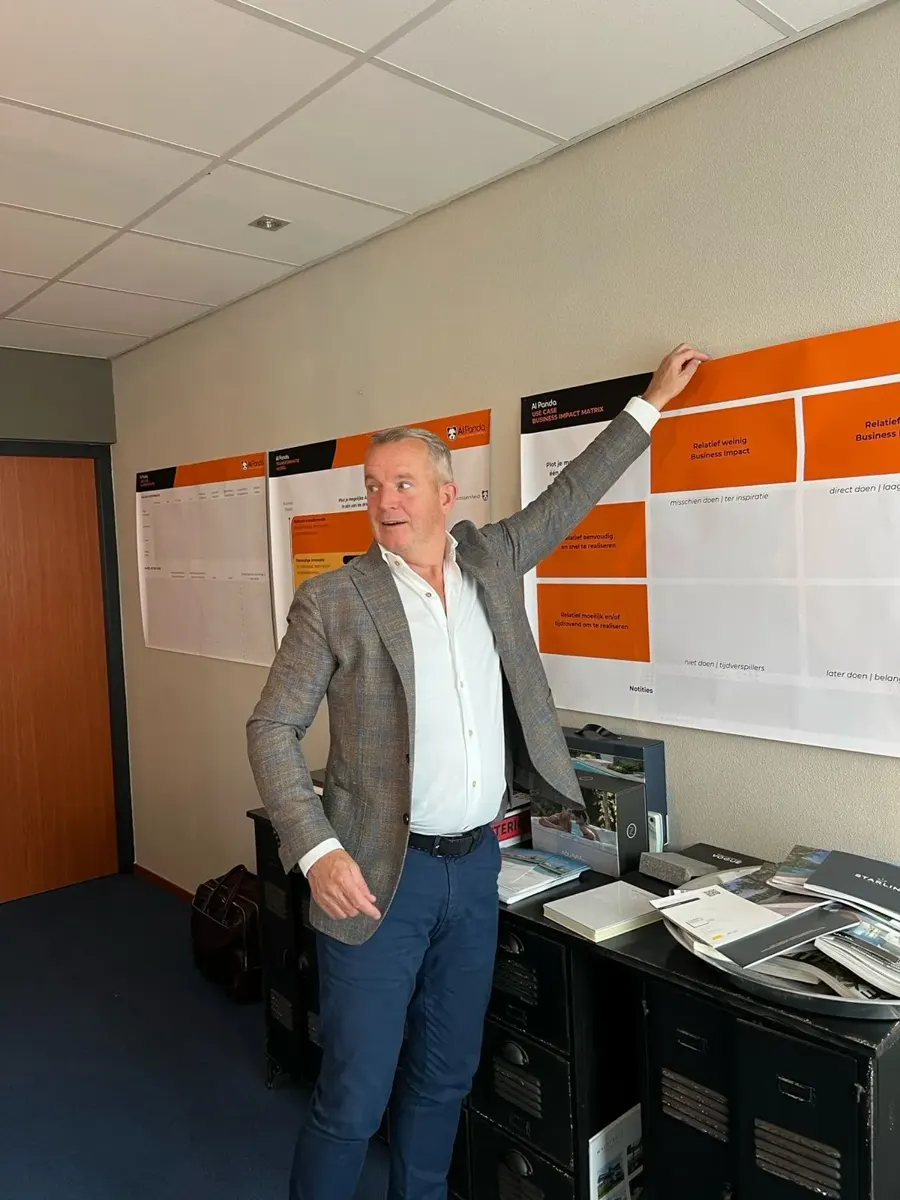
Een consultant van AI Panda wijst op een roadmap die in oranje vlakken op de muur hangt.

Waarom deze scan?

Snel opschalen zonder afspraken is een risico.

Shadow-AI, klantdata in de verkeerde tool, geen aanspreekbare eigenaar. Ondertussen gelden de eerste plichten uit de EU AI Act al en raken NIS2 en de ISO-normen aan hoe je met AI werkt. De scan maakt zichtbaar waar jullie staan, voordat een toezichthouder of een incident dat doet.

De AI-Readiness Scan meet of jullie AI kúnnen en wíllen. Deze scan meet of jullie het veilig dóen.

Wat is GRC?

Drie onderwerpen, vaak drie eigenaren.

GRC staat voor governance, risk en compliance. In de praktijk liggen die drie zelden op één plek: het beleid bij een programmamanager, de risico’s bij legal en de naleving bij compliance. Ieder ziet een deel. Er is geen gedeeld beeld, en zonder dat beeld is niet duidelijk wie waarvan eigenaar is en welke stap eerst komt.

  • Governance

    Beleid en sturing

    De afspraken over doelen, rollen en besluiten rond AI.

    Ligt vaak bij een programmamanager

    Belangrijkste mitigaties

    • Een eigenaar per pijler, van ambitie tot roadmap
    • Een governanceteam en een AI compliance officer
    • AI-richtlijnen en een manifest die iedereen kent
  • Risk

    Risico’s en impact

    Zicht op de risico’s van data, tools en leveranciers.

    Ligt vaak bij legal

    Belangrijkste mitigaties

    • Data-classificatie: welke data mag in welke tool
    • Een quick scan voor elke nieuwe en bestaande AI-tool
    • Shadow-AI in beeld, en een plan bij uitval van een leverancier
  • Compliance

    Naleving en bewijs

    Aantonen dat je wet, normen en afspraken naleeft.

    Ligt vaak bij compliance

    Belangrijkste mitigaties

    • Een AI-register met alle toepassingen
    • Een audittrail van besluiten en wijzigingen
    • Elke afspraak gekoppeld aan EU AI Act, AVG, NIS2 of ISO

Kort gezegd: governance bepaalt wie stuurt, risk wat er mis kan gaan en compliance of je het kunt aantonen. De scan legt de drie naast elkaar, zodat er één beeld ligt met een eigenaar per punt en een roadmap.

Zelf de afspraken maken? Bekijk de training Veilig & compliant werken met AI →

Wat de scan per categorie toetst

Niet alleen of het mag, ook of je het stuurt.

Elke categorie heeft vijf pijlers met drie vragen, gescoord van 1, ad hoc, tot 5, continu verbeterd en geborgd.

  1. Governance

    Wie stuurt AI?

    Hoe houden we grip? Over AI-ambitie, mensen en rollen, cultuur en adoptie, tools en data, en de AI-roadmap.

  2. Risk

    Zijn de risico’s beheerst?

    Kennen we ze en hebben we ze onder controle? Over risico’s en shadow-AI in beeld, weerbaarheid en NIS2, betrouwbaarheid, fairness en ethiek, en leveranciers en uitval.

  3. Compliance

    Voldoen we aantoonbaar?

    Aan wet, normen en eigen afspraken? Over de EU AI Act, data en AVG, ISO 42001, beleid en afspraken, en een audittrail en AI-register.

Zo werkt het

Van losse zorgen naar één agenda.

Drie stappen, van invullen tot een roadmap met een eigenaar per punt.

  1. Stap 1

    Invullen door een kleine expertkring

    Een bewust gekozen groep, bijvoorbeeld IT, privacy, de FG en iemand uit de directie, scoort de 45 vragen op een schaal van 1 tot 5. Per antwoord onderbouw je het niveau.

  2. Stap 2

    Analyse en rapport

    Wij nemen per vraag de mediaan van de antwoorden en laten zien waar de invullers het oneens zijn. Elk gat koppelen we aan het kader dat het raakt, zodat je ziet wat een wettelijke plicht is en wat professioneler kan.

  3. Stap 3

    Werksessie en roadmap

    We lopen de uitkomst samen door en zetten de top-verbeterpunten in een roadmap van zes maanden: wat je nu veilig kunt doen, en wat structureel geregeld moet worden.

Wat je terugkrijgt

Een eerlijk beeld, en wat eerst moet.

  • Een totaalscore en een score per categorie, van Kwetsbaar tot Volwassen
  • De top-verbeterpunten met het hoogste risico bij uitstel, met advies per punt
  • Per openstaand punt het soort gat: wet, norm of best practice
  • Een roadmap van zes maanden in twee sporen, met een moment om opnieuw te meten
  • Waarom een quickscan en geen audit

    De scan is een zelfmeting: een onderbouwd zelfbeeld, geen onafhankelijk oordeel. Bewust licht gehouden, en open over waar hij stopt.

    1. Triage, geen certificering. Per categorie de kernvragen die de essentie raken, op een volwassenheidsschaal.
    2. Uitlegbaar. De diepgang zit niet in méér vragen, maar in het niveau per vraag en het bewijs bij elk antwoord.
    3. Eerlijk over wat overblijft. Per categorie benoemen we de restrisico’s die de scan niet afdekt. Zo bepaal je zelf of en wanneer een volledige audit nodig is.

Voor wie?

Voor wie AI moet borgen.

De scan is voor organisaties waar AI al gebruikt wordt en waar iemand moet kunnen uitleggen dat dat binnen de lijnen gebeurt.

  • IT-managers

    Zicht op welke AI-tools draaien, wie eigenaar is en waar beveiliging en continuïteit tekortschieten.

  • Privacy Officers en FG’ers

    Waar AVG, DPIA’s en verwerkersafspraken achterlopen op hoe er werkelijk met AI gewerkt wordt.

  • Compliance en risk

    Eén overzicht langs EU AI Act, NIS2 en de ISO-normen, met per gat hoe zwaar het weegt.

  • Directie

    Een onderbouwde agenda: wat moet nu, wat kan later, en wie is waarvoor verantwoordelijk.

Nog niet zeker?

Leg je vraag voor, dan zeggen we eerlijk of de scan bij jullie past.

Elke scan nemen we persoonlijk door. Die aandacht krijgt je vraag nu ook.

Wat opdrachtgevers over onze aanpak zeggen.

AI Panda heeft ervoor gezorgd dat het niveau bij key-users flink verhoogd is en dat zij nu ook weten hoe ze de rest van de organisatie mee kunnen nemen. De trainers zijn technisch sterk onderlegd en kunnen de materie ook begrijpelijk uitleggen. Wat voor ons erg positief gewerkt heeft, is dat we niet klakkeloos tools gaan maken: we zorgden er eerst voor dat we zelf op AI-niveau kwamen, om de implementaties daarna zelfstandig te onderhouden én door te ontwikkelen.
Portret van Sjelle de Wit Sjelle de Wit Operations, Antenna Recruitment
Vanaf het begin lag de nadruk op kennisdeling en praktische toepassing. AI Panda weet complexe AI-thema’s op een begrijpelijke en inspirerende manier over te brengen. Dankzij hun trainingen en begeleiding is het kennisniveau binnen onze organisatie gegroeid. De samenwerking heeft geleid tot een merkbare cultuurverandering: waar AI eerst iets abstracts leek, is het nu een vast onderdeel van onze manier van werken geworden.
Portret van Babbe Voskamp Babbe Voskamp HR Manager, NetWork Group
AI Panda heeft zich bewezen en is nu onze voorkeursleverancier voor AI-implementaties.
Portret van Ricardo Martins Ricardo Martins General Manager Cegoc Portugal & Board Member, Cegos Group

Praktisch & investering

Eén vaste prijs, geen nacalculatie.

Scan, rapport en werksessie zitten in dit bedrag.

Totale investering

€3.495 ex. btw

Vaste prijs voor de volledige scan

Stuur een bericht →

Wat is inbegrepen

  • De GRC Quickscan: 45 vragen in drie categorieën
  • Invullen door een kleine expertkring uit jullie organisatie
  • Analyse per vraag, met de spreiding tussen invullers
  • Rapport met managementsamenvatting en top-verbeterpunten
  • Per gat het kader en het soort gat: wet, norm of best practice
  • Werksessie met een roadmap van zes maanden
Invullers
Een kleine, bewust gekozen groep: IT, privacy, de FG en de directie.
Schaal
Per vraag een niveau van 1, ad hoc, tot 5, continu verbeterd en geborgd.
Kaders
EU AI Act, AVG, NIS2, ISO 27001, ISO 42001 en ISO 22301.
Veelgestelde vragen

Staat je vraag er niet bij?

Stel hem via het formulier, of bel ons. Je hoort binnen 24 uur van Jack of Koen.

De AI-Readiness Scan meet of jullie klaar zijn om met AI te versnellen: kunnen en willen we het? De GRC Quickscan meet of dat versnellen veilig, verantwoord en compliant gebeurt. De vijf pijlers van de Readiness Scan zijn de governance-laag van deze scan; risk en compliance komen erbovenop. Ze vullen elkaar aan.

Nee. Het is een zelfmeting die laat zien waar je staat en waar de grootste risico’s zitten. Het rapport zegt precies wat de scan wel en niet toetst. Wil je daarna per norm de diepte in, dan kan een volledige GRC-scan of audit volgen.

Geen hele organisatie, maar een kleine kring die het weet: bijvoorbeeld de IT-manager, de privacy officer of FG, iemand van compliance en iemand uit de directie. Waar zij het oneens zijn, is dat zelf al een aandachtspunt.

Dat hangt af van het kader achter de vraag. Bij de EU AI Act, de AVG of NIS2 is het een wettelijk gat: je voldoet niet aan een verplichting. Bij een ISO-norm kun je het niet aantonen. Bij een best practice kan het professioneler. Zo zie je wat eerst moet.

Je hebt een roadmap van zes maanden in handen. Wil je de afspraken en het framework daarna zelf uitwerken, dan sluit de training Veilig & compliant werken met AI daar direct op aan.

Een vraag over de scan?

Stel hem, je hebt binnen 24 uur antwoord.

Laat je nummer of mailadres achter met je vraag erbij. Je krijgt antwoord van Jack of Koen zelf, geen verkooppraat.

Of bel 06 11 14 93 93 · koen.slinger@aipanda.nl

  • Portret van Stephan Beerends

    Stephan Beerends

    Customer Impact Lead

  • Portret van Koen Slinger

    Koen Slinger

    Co-founder

Stuur een bericht

We reageren binnen 24 uur